サーバーのほとんどの構成設定は、<SOAVIRT_HOME>/WEB-INF ディレクトリにある config.properties ファイルで指定されます。このセクションの設定は最も一般的に指定されるオプションですが、より詳細な設定やテスト コンフィギュレーションの設定を指定できます。詳細については下記を参照してください。
バックスラッシュではなく、スラッシュを使用します。
config.properties で Windows のファイル パスを編集する場合、バックスラッシュではなくスラッシュを使用してください。
正しい例: c:/my/workspace
誤った例: c:\my\workspace
このセクションの内容:
基本設定オプション
- parasoft.eula.accepted
- working.dir
- logging.config.file
- ユーザー アクセス ログ
- scripting.timeout.minutes
- server.hostname
- server.port.http
- server.port.https
- env.manager.server
- env.manager.server.name
- env.manager.username
- env.manager.password
- env.manager.notify
- env.manager.registry.id
- soatest.license.enabled
- virtualize.license.enabled
- soatest.license.use_network
- soatest.license.network.edition
- soatest.license.custom_edition_features
- virtualize.license.use_network
- virtualize.license.network.edition
- virtualize.license.custom_edition_features
- dtp.url
- dtp.server (非推奨)
- dtp.port (非推奨)
- dtp.user
- dtp.password
- license.network.url
- license.network.host (非推奨)
- license.network.port (非推奨)
- license.network.user
- license.network.password
- license.network.use.specified.server
- license.network.auth.enabled
- virtualize.license.local.password
- virtualize.license.local.expiration
- usage.reporting.enabled
- security.kerberos.realm
- security.kerberos.kdc.server
parasoft.eula.accepted
このオプションは、Parasoft エンドユーザー使用許諾契約 (EULA) に同意するようにプロパティを設定します。デフォルトは false です。製品を使用するには、EULA に同意する必要があります。https://www.techmatrix.co.jp/quality/support/parasoft/license/ で EULA をお読みください。
使用例
parasoft.eula.accepted=true
working.dir
SOAVIRT 作業ディレクトリへの相対パスです。指定されていない場合、デフォルトの作業ディレクトリは、<SOAVIRT_HOME> フォルダーの下の ‘workspace’ となります。デフォルトの値を変更し、<SOAVIRT_HOME> フォルダーの外部にワークスペースを置くよう推奨します。そうしないと、サーバーをより新しいバージョンにアップデートしたとき、ワークスペースが削除される可能性があります。
logging.config.file
ビルトイン設定または log4j2 設定を使用してロギング レベルを変更します。指定されていない場合、デフォルト値は /WEB-INF/default.logging.xml です。
絶対パスまたは相対パスを使用して構成を指定できます。相対パスのルートは、<SOAVIRT_HOME> ディレクトリの場所です。サーバーには、/WEB-INF/ フォルダーにある 2 つのビルトイン コンフィギュレーションが付属しています。
- default.logging.xml: INFO、WARN、および ERROR メッセージをログに記録する標準的な log4j2 コンフィギュレーションです。
- debug.logging.xml: 詳細な追加情報を記録する標準的な log4j2 コンフィギュレーションです。
必要に応じて、これらのビルトイン コンフィギュレーションを変更できます。詳細については log4j2 のマニュアル を参照してください。
使用例
logging.config.file=/WEB-INF/default.logging.xml
c:/wars/soavirt に WAR ファイルを展開した場合に、サーバーは logging.config.file に指定された相対的なパスを、絶対パス c:/wars/soavirt/WEB-INF/default.logging.xml に解決します。
logging.config.file=d:/MyConfigurations/default.logging.xml
ユーザー アクセス ログ
default.logging.xml または debug.logging.xml を変更することで、サーバーのユーザー アクセス ログを有効/無効にできます (どちらが使用されているかによります)。ユーザー アクセス ログは、WAR インストールではデフォルトで有効になっており、デスクトップ インストールではデフォルトで無効になっています。ユーザー アクセス ログを無効にするには、ACCESS ローリング ファイル アペンダーとアペンダー参照をコメント アウトし、ロガー com.parasoft.webtool.rest.api.web.providers.access.logs のログ レベルを trace から off に設定します。virtualizecli のユーザー アクセス ログを有効にするには、logging.config.file オプションを指定して実行し、これらの要素が有効になっている xml ファイルを指定します。
デフォルトでは、ログ ファイルは Tomcat インストール ログ ディレクトリに保存されますが、fileName 属性と filePattern 属性を編集することで変更できます。注意: ユーザー名が使用できない場合は、ログ内のユーザー名の代わりにダッシュ (-) が使用されます。
デフォルトの fileName の例:
fileName="${sys:catalina.home}/logs/soavirt_access.log"
アクセス ログがオフになっている default.logging.xml の例:
<?xml version="1.0" encoding="UTF-8"?>
<Configuration>

  <Appenders>
    <Console name="CONSOLE" target="SYSTEM_OUT">
      <PatternLayout pattern="%d{dd-MMM-yyyy HH:mm:ss,SSS} [%p] %m at %l%n" />
    </Console>

    <!-- Uncomment this appender when using access logs
    <RollingFile name="ACCESS" fileName="${sys:catalina.home}/logs/soavirt_access.log" filePattern="${sys:catalina.home}/logs/$${date:yyyy-MM}/access-%d{MM-dd-yyyy}-%i.log.gz">
        <PatternLayout pattern="%d{dd-MMM-yyyy HH:mm:ss,SSS} [%p] %m%n" />
        <Policies>
            <TimeBasedTriggeringPolicy />
            <SizeBasedTriggeringPolicy size="50 MB"/>
        </Policies>
    </RollingFile>
     -->

  </Appenders>

  <Loggers>
    <Logger name="com.parasoft" level="INFO">
      <AppenderRef ref="CONSOLE" />
    </Logger>
    <!-- Set level to "trace" to enable access logs -->
    <Logger name="com.parasoft.webtool.rest.api.web.providers.access.logs" additivity="false" level="off">
      <!-- Uncomment to direct to access log file
      <AppenderRef ref="ACCESS" />
        -->
    </Logger>
    <Logger name="com.parasoft.ptest.lic.client.internal" level="off" />
    <Logger name="com.parasoft.ptest.lic.client.validator" level="off" />
    <Root level="off" />
  </Loggers>

</Configuration>
scripting.timeout.minutes
Virtualize が応答のないスクリプトを中止し、エラー メッセージを記録するまでの時間を分単位で指定します。デフォルト値は 10 です。
使用例
scripting.timeout.minutes=5
server.hostname
このオプションは、CTP がサーバーへの接続に使用するホスト名を指定します。ほとんどの場合、このオプションは構成を必要としません。ただし、サーバー コンテナまたはネットワーク インフラストラクチャによって接続の確立が妨げられている場合には、リモート ホストがサーバーに接続するための有効な方法を決定できない場合、このオプションが必要になることがあります。これは、コンテナ化された環境で作業する場合に当てはまる可能性があります。
server.port.http
Parasoft Virtualize Server が HTTP 通信を待機するポートを指定します。server.port.http または server.port.https のどちらかを指定する必要があります。この値は、Parasoft Virtualize Server がデプロイされた HTTP ポートと一致していなければなりません。
server.port.https
Parasoft Virtualize Server が HTTPS 通信を待機するポートを指定します。server.port.https または server.port.http のどちらかを指定する必要があります。この値は、Parasoft Virtualize Server がデプロイされた HTTPS ポートと一致していなければなりません。
env.manager.server
CTP サーバーの場所を指定します。必ずポートおよびプロトコル (http/https) を指定してください。コロンはバックスラッシュ (\) でエスケープする必要があることに注意してください。
使用例
env.manager.server=http\://em.parasoft.com\:8080/
env.manager.server=https\://em.parasoft.com\:9443/
REST API によるプロパティ設定
このプロパティは、サーバーが起動した後に REST API を使って設定することもできます。.properties ファイルでは CTP に関連する設定名が "env.manager" である点に注意してください。これは CTP の以前の名称である Environment Manager を表しています。しかし、API の CTP オブジェクトには "ctp" というラベルが付いています。これらの設定は同じコンポートを表します。
- サーバーを起動し、.properties ファイルに書き込むためにエンドポイントに移動します
http://<HOST>:<PORT>/soavirt/api/v5#!/preferences/preferencesPUT_config
- [Try it out!] をクリックし、入力フィールドに JSON オブジェクトとして Continuous Testing Platform (CTP) サーバー設定を入力します。
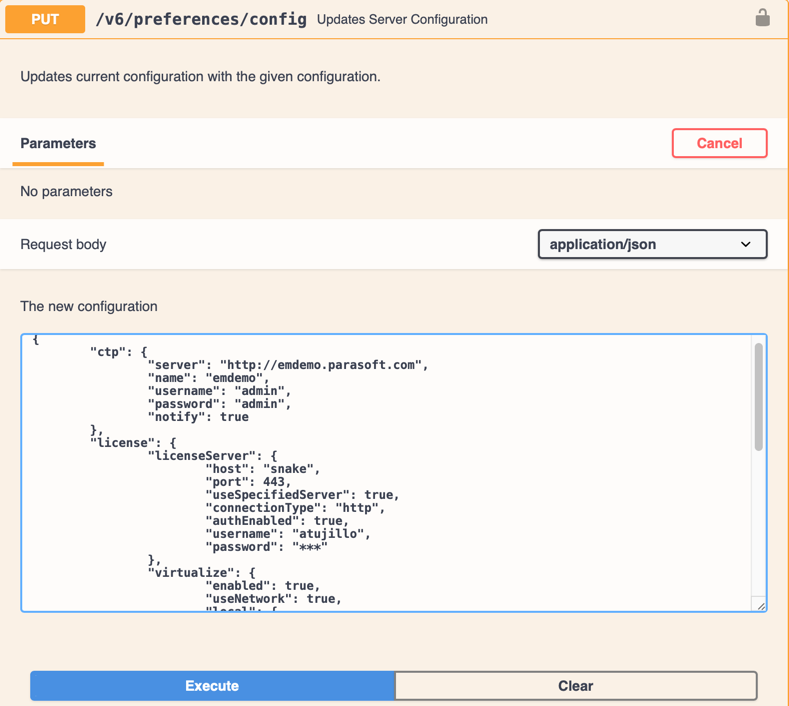
- [Execute] をクリックしてサーバーの構成を更新します。
次の JSON の例をコピーして入力フィールドに貼り付け、実際のインストール状況に合わせて値を変更できます。
{
  "ctp": {
    "server": "<your-ctp-server>:<port>",
    "name": "<your-ctp-server-name>",
    "username": "<your-username>",
    "password": "<your-password>",
    "notify": false,
  }
}
env.manager.server.name
CTP でこのサーバーを表示する際の名前を指定します。このサーバーを識別するのに役立つ任意の値を使用できます。
使用例
env.manager.server.name=MyVirtServerLabel
REST API によるプロパティ設定
このプロパティは、サーバーが起動した後に REST API を使って設定することもできます。詳細については「env.manager.server」を参照してください。
env.manager.username
CTP にログインするためのユーザー名を指定します。
使用例
env.manager.username=me
REST API によるプロパティ設定
このプロパティは、サーバーが起動した後に REST API を使って設定することもできます。詳細については「env.manager.server」を参照してください。
env.manager.password
CTP にログインするためのパスワード (プレーン テキストまたは暗号化されたパスワード) を指定します。
認証と安全な接続を確実に行うために、パスワードを暗号化することを強く推奨します。WAR ディストリビューションには、パスワードを暗号化できるスクリプトが含まれています。使用するには
<SOAVIRT_HOME>/scripts/encodepass.sh <YOUR_PASSWORD>
または
<SOAVIRT_HOME>/scripts/encodepass.bat <YOUR_PASSWORD>
を OS に合わせて実行します。encodepass スクリプトは、AES 256 ビット暗号化を使用してパスワードを暗号化します。
-encodepass フラグを使用して SOAtest または Virtualize のコマンド ライン インスタンスを実行することもできます。この場合も AES 256 ビット暗号化が使用されます。例:
soatestcli.exe -encodepass <YOUR_PASSWORD>
virtualizecli.exe -encodepass <YOUR_PASSWORD>
どちらも暗号化された文字列を生成します。これは、SOAtest および Virtualize Server 構成ファイルの password プロパティの代わりに使用できます。
コマンドライン オプションの詳細については「CLI オプション」を参照してください。 使用例env.manager.password=12345
REST API によるプロパティ設定
このプロパティは、サーバーが起動した後に REST API を使って設定することもできます。詳細については「env.manager.server」を参照してください。
env.manager.notify
仮想アセットがデプロイされたとき、Parasoft Virtualize Server から Parasoft CTP に通知するかどうかを指定します。
使用例
次の例は、通知を有効にします。
env.manager.notify=true
REST API によるプロパティ設定
このプロパティは、サーバーが起動した後に REST API を使って設定することもできます。詳細については「env.manager.server」を参照してください。
env.manager.registry.id
CTP が使用する読み取り専用のオプションです。
soatest.license.enabled
このオプションは、SOAtest の機能に関連するオプションを有効化/無効化します。デフォルトは true です。このオプションが .properties 設定ファイルにない場合、デフォルトが使用されます。このオプションを false に設定した場合、ライセンス関連の設定は無理されます。
使用例
soatest.license.enabled=true
virtualize.license.enabled
このオプションは、Virtualize の機能に関連するオプションを有効化/無効化します。デフォルトは true です。このオプションが .properties 設定ファイルにない場合、デフォルトが使用されます。このオプションを false に設定した場合、ライセンス関連の設定は無理されます。
使用例
virtualize.license.enabled=true
soatest.license.use_network
ネットワーク ライセンスを使用するかどうかを指定します。ネットワーク ライセンスを使用する場合、License Server または Parasoft DTP への接続も設定する必要があります。
License Server に接続する場合、次のオプションを設定します:
DTP に接続する場合、次のオプションを設定します:
使用例
次の例は、ネットワーク経由のライセンス取得を有効にします。
soatest.license.use_network=true
soatest.license.network.edition
License Server または DTP から取得するライセンスのタイプを指定します。custom_edition または professional_ edition のいずれかを指定できます。設定すべきエディションが不明な場合は、担当者にお問い合わせください。
使用例
soatest.license.network.edition=custom_edition
soatest.license.custom_edition_features
Custom Edition ライセンスの場合に、License Server または DTP にリクエストする機能をカンマ区切りリストで指定します。指定すべき機能が不明な場合は、担当者にお問い合わせください。
使用例
soatest.license.custom_edition_features=RuleWizard,Command Line,SOA,Web,Server API Enabled,Jtest Connect,Message Packs,Advanced Test Generation Desktop,Advanced Test Generation 100 Users
virtualize.license.use_network
ネットワーク ライセンスを使用するかどうかを指定します。ネットワーク ライセンスを使用する場合、Parasoft DTP または License Server (非推奨) への接続も設定する必要があります。
License Server に接続する場合、次のオプションを設定します:
DTP に接続する場合、次のオプションを設定します:
使用例
次の例は、ネットワーク経由のライセンス取得を有効にします。
virtualize.license.use_network=true
virtualize.license.network.edition
License Server から取得するライセンスのタイプを指定します。custom_edition または professional_ edition のいずれかを指定できます。設定すべきエディションが不明な場合は、担当者にお問い合わせください。
使用例
virtualize.license.network.edition=custom_edition
virtualize.license.custom_edition_features
カスタム エディション ライセンスの場合に DTP または License Server にリクエストする機能のリストです。指定すべき機能が不明な場合は、担当者にお問い合わせください。
使用例
virtualize.license.custom_edition_features=Virtualize,Validate,Performance,Extension Pack,Service Enabled,Unlimited Hits/Day
dtp.url
DTP サーバーの URL を指定します。https:// プロトコルを忘れずに含めてください。DTP は http:// 接続をサポートしていません。DTP がホスト サーバーのルート以外の場所にデプロイされている場合、URL にはコンテキスト パス (ホスト名からの相対パス、例: https://server.company.com:8443/contextPath) を含める必要があります。組織でリバース プロキシを使用している場合は、これに該当する可能性があります。リバース プロキシ サーバーの構成とコンテキスト パスの構成の詳細については、DTP のドキュメントを参照してください。
使用例
https://10.9.1.63:8443
dtp.server (非推奨)
DTP サーバーのホスト名を指定します。また、virtualize.license.use_network オプションを true に設定する必要があります ( virtualize.license.use_network を参照)。このオプションは非推奨です。
使用例
dtp.server=main1.parasoft.com
dtp.port (非推奨)
DTP サーバーのポート番号を指定します。また、virtualize.license.use_network オプションを true に設定する必要があります( virtualize.license.use_network を参照)。このオプションは非推奨です。
dtp.user
DTP 認証のユーザー名を指定します。また、virtualize.license.use_network オプションを true に設定する必要があります ( virtualize.license.use_network を参照)。
使用例
dtp.user=admin
認証に OIDC を使用している場合は、DTP または License Server で自動化ユーザーに対して基本認証を有効にすることができます。DTP または License Server のドキュメントの「OpenID Connect の設定」を参照してください。
dtp.password
DTP 認証のパスワードを指定します。また、virtualize.license.use_network オプションを true に設定する必要があります( virtualize.license.use_network を参照)。
使用例
dtp.user=mypassword
license.network.url
License Server の URL を指定します。https:// プロトコルを忘れずに含めてください。License Server は http:// 接続をサポートしていません。License Server がホスト サーバーのルート以外の場所にデプロイされている場合、URL にはコンテキスト パス (ホスト名からの相対パス、例: https://server.company.com:8443/contextPath) を含める必要があります。組織でリバース プロキシを使用している場合は、これに該当する可能性があります。リバース プロキシ サーバーの構成とコンテキスト パスの構成の詳細については、License Server のドキュメントを参照してください。
使用例
https://10.9.1.63:8443
license.network.host (非推奨)
License Server のホスト名を指定します。また、virtualize.license.use_network オプションを true に設定する必要があります ( virtualize.license.use_network を参照)。このオプションは非推奨です。
license.network.port (非推奨)
License Server のポート番号を指定します。また、virtualize.license.use_network オプションを true に設定する必要があります ( virtualize.license.use_network を参照)。このオプションは非推奨です。
license.network.user
license.network.url オプションで指定された License Server の認証用のユーザー名を指定します。license.network.use.specified.server オプションと license.network.auth.enabled オプションを true に設定する必要があります。
例: license.network.user=JohnDoe
認証に OIDC を使用している場合は、DTP または License Server で自動化ユーザーに対して基本認証を有効にすることができます。DTP または License Server のドキュメントの「OpenID Connect の設定」を参照してください。
license.network.password
license.network.url オプションで指定された License Server の認証用のパスワードを指定します。license.network.use.specified.server オプションと license.network.auth.enabled オプションを true に設定し、license.network.user を設定する必要があります。
認証と安全な接続を確実に行うために、パスワードを暗号化することを強く推奨します。WAR ディストリビューションには、パスワードを暗号化できるスクリプトが含まれています。使用するには
<SOAVIRT_HOME>/scripts/encodepass.sh <YOUR_PASSWORD>
または
<SOAVIRT_HOME>/scripts/encodepass.bat <YOUR_PASSWORD>
を OS に合わせて実行します。encodepass スクリプトは、AES 256 ビット暗号化を使用してパスワードを暗号化します。
-encodepass フラグを使用して SOAtest または Virtualize のコマンド ライン インスタンスを実行することもできます。この場合も AES 256 ビット暗号化が使用されます。例:
soatestcli.exe -encodepass <YOUR_PASSWORD>
virtualizecli.exe -encodepass <YOUR_PASSWORD>
どちらも暗号化された文字列を生成します。これは、SOAtest および Virtualize Server 構成ファイルの password プロパティの代わりに使用できます。
コマンドライン オプションの詳細については「CLI オプション」を参照してください。license.network.use.specified.server
このオプションにより、サーバーは「DTP とライセンスサーバー」または「DTP の 2 つのインスタンス」のいずれかに同時に接続できます。
license.network.auth.enabled
license.network.url オプションで指定された License Server の認証を有効化/無効化します。
このオプションでは、license.network.use.specified.server オプションを true に設定する必要があります。
virtualize.license.local.password
ローカルな Virtualize ライセンスのパスワードを指定します。また、virtualize.license.use_network オプションを false に設定する必要があります ( virtualize.license.use_network を参照)。
virtualize.license.local.expiration
ローカルな Virtualize ライセンスの有効期限を指定します。また、virtualize.license.use_network オプションを false に設定する必要があります( virtualize.license.use_network を参照)。
usage.reporting.enabled
匿名の使用情報の収集と Parasoft への送信を有効/無効にします。詳細については https://www.parasoft.com/privacy-policy のプライバシー ステートメントをお読みください。
使用例
次の例は、匿名の使用状況データのレポートを有効にします。
usage.reporting.enabled=true
security.kerberos.realm
ネットワークに関連した Kerberos レルムを指定します。慣例により多くの場合は、これはすべて大文字のユーザー ドメイン名です (例: PARASOFT.COM)。
詳細については「その他の設定」> 「セキュリティの設定」の「Kerberos 認証について」を参照してください。
security.kerberos.kdc.server
Key Distribution Center のホスト名 (例: kdc.parasoft.com) を指定します。
詳細については「その他の設定」> 「セキュリティの設定」の「Kerberos 認証について」を参照してください。
LLM プロバイダー設定
llm.enabled
OpenAI、Azure OpenAI、またはその他の LLM プロバイダー アカウントを通じて LLM モデルの使用を有効または無効にします。これは、AI Assertor などの LLM 対応コンポーネントを使用するテストを実行する場合に必要になることがあります。LLM の使用を有効にするには true に設定し、LLM の使用を無効にするには false に設定します。デフォルトは false です。
使用例
次の例は、LLM の使用を有効にします。
llm.enabled=true
llm.provider
使用する LLM プロバイダーを指定します。オプションは、openai、azure.openai、other.llm です。ここで指定されたプロバイダーによって、他のどの LLM プロバイダー設定 (API キー、モデルなど) が使用されるかが決まります。
使用例
次の例では、OpenAI を LLM プロバイダーとして識別します。
llm.provider=openai
openai.api.key
使用する OpenAI トークンを指定します。
openai.organization.id
使用するオプションの OpenAI 組織 ID を指定します。組織 ID が指定されていない場合は、アカウントのデフォルトの組織 ID が使用されます。
openai.model
使用する OpenAI モデルを指定します。推奨されるテスト済みモデルのリストについては、「LLM プロバイダー」を参照してください。
使用例
次の例は、GPT 4.1 を OpenAI モデルとして識別します。
openai.model=gpt-4.1
openai.embedding.model
使用する OpenAI 組込みモデルを指定します。推奨されるテスト済みモデルのリストについては、「LLM プロバイダー」を参照してください。
使用例
次の例は、text-embedding-ada-002 を OpenAI 埋め込みモデルとして識別します。
openai.embedding.model=text-embedding-ada-002
azure.openai.resource.name
デプロイされた Azure OpenAI モデルを含む Azure リソースを指定します。
azure.openai.api.key
使用する Azure OpenAI トークンを指定します。
azure.openai.deployment.id
使用する Azure OpenAI モデルのデプロイ名を指定します。
azure.openai.embedding.deployment.id
使用する Azure OpenAI 組込みモデルのデプロイ名を指定します。
other.llm.base.url
別の LLM プロバイダーがデプロイされているベース URL を指定します。
other.llm.api.key
別の LLM プロバイダーで使用するトークンを指定します。
other.llm.model
別の LLM プロバイダーで使用するモデルを指定します。推奨されるテスト済みモデルのリストについては、「LLM プロバイダー」を参照してください。
使用例
次の例は、Gemini の 2.0 Flash を LLM モデルとして識別します。
other.llm.model=gemini-2.0-flash
other.llm.embedding.model
別の LLM プロバイダーで使用する組込みモデルを指定します。推奨されるテスト済みモデルのリストについては、「LLM プロバイダー」を参照してください。
使用例
次の例は、OpenAI の text-embedding-ada-002 を埋め込みモデルとして識別します。
other.llm.embedding.model=text-embedding-ada-002
OpenID Connect の設定
oidc.enabled
OpenID Connect によるユーザー認証を有効または無効にします。
デフォルト: false
oidc.issuer.uri
OpenID Connect サーバーの URI を指定します。
例: oidc.issuer.uri=http://server.com/
oidc.client.id
OpenID Connect サーバーによって提供される ID を指定します。
oidc.client.secret
OpenID Connect サーバーに対するアプリケーションのパスワード。
oidc.scopes
ユーザーの詳細へのアクセスを承認するために認証中に使用されるスコープのスペース区切りのリストを定義します。
デフォルト: openid profile offline_access
oidc.cli.mode
OpenID Connect サーバー上でユーザーを認証するために使用する方法 (devicecode または certificate) を指定します。サーバーは Web サーバー/認証コード フローをサポートしていないことに注意してください。
devicecode モードを有効にすると、サーバーの起動時に認証に使用する URL とデバイスコードがユーザーに提供されます。認証が成功すると、トークン ファイル (このファイルへのパスは oidc.devicecode.token.file 設定に保存されています) に情報が保存され、再利用されます。ファイルに保存された情報が無効になった場合、ユーザーは再び認証する必要があります。
デフォルト: devicecode
oidc.devicecode.token.file
ユーザー認証情報を含むカスタム トークン ファイルへのパスを指定します。
例: oidc.devicecode.token.file=C:\\parasoft\\token
oidc.keystore
OpenID Connect サーバーでユーザーを認証するための証明書を格納するキーストアファイルへのパスを指定します。FIPS 承認アルゴリズムのみが許可される場合、キーストアファイルは BCFKS (Bouncy Castle FIPS Keystore) 形式である必要があります。
FIPS 承認アルゴリズムのみが許可される場合、キーストアファイルは BCFKS (Bouncy Castle FIPS Keystore) 形式である必要があります。
例: oidc.keystore=C:\\parasoft\\certificates\\client_keystore.jks
oidc.keystore.alias
OpenID Connect サーバーでの認証に使用するエイリアスを指定します。キーストアファイルに複数のエントリが含まれている場合は、この設定を構成する必要があります。
例: oidc.keystore.alias=myalias
oidc.keystore.password
自己署名クライアント証明書を格納するキーストアファイルのパスワードを指定します。
認証と安全な接続を確実に行うために、パスワードを暗号化することを強く推奨します。-encodepass フラグを指定して SOAtest のコマンドライン インスタンスを実行することで、パスワードを暗号化できます。コマンドライン ツールは、構成ファイルで使用できる AES 256 ビット暗号化を使用して暗号化された文字列を生成します。
例: oidc.keystore.password=myPassword0987
レポート設定
- session.tag
- build.id
- report.format
- report.custom.extension
- report.custom.xsl.file
- report.developer_errors
- report.developer_reports
- report.authors_details
- report.testcases_details
- report.associations
- report.assoc.url.[tag]
- report.failed_tests_only
- report.env_details
- report.output_details
- report.test_suites_only
session.tag
テスト セッションからの署名結果に対するタグを指定します。タグには、文字列、1 個以上の変数、またはそれらの組み合わせを使用できます。似た実行を区別できるよう、異なるテスト セッションのレポートには異なるセッション タグを使用するべきです。デフォルトは session.tag=${config_name} です。
使用例
セッション タグを用いることで、特定テスト環境の特定コード ブランチで実施された特定の解析タイプを表現できます。以下の設定は、異なる OS についてメイン ブランチでの機能テストを特定できます。
session.tag=ft_main_${os}
build.id
結果を表すために使用するビルド ID を指定します。ビルド ID はビルドごとに固有かもしれませんが、特定のビルドで実行された複数のテスト セッションを表すケースも考えられます。デフォルトは ${dtp_project}-${time} です。
使用例
デフォルトのビルド ID には、DTP プロジェクトの名前およびビルドの日付が含まれます。たとえば ATM プロジェクトであれば、レポートに含まれるビルド ID は次のようになるでしょう: ATM-2017-07-07
以下の設定は、プロジェクト名と環境変数 BUILD で渡されるビルド番号を組み合わせたカスタム ビルド ID を指定します。
build.id=${dtp_project}-${env_var:BUILD}
ABC プロジェクトで、CI サーバーのビルド番号が 114 の場合は、ABC-114 と解決することがあります。
report.format
この設定は、レポート形式を指定します。複数の形式でレポートをパブリッシュするには、形式の値をカンマ区切りリストで指定します。デフォルトでは、データを含む XML レポートと、データを表示するための HTML ファイルが公開されます。以下の値がサポートされています。
- xml (デフォルト)
- html (デフォルト)
- csv
- custom (使用方法については report.custom.extension および report.custom.xsl.file を参照)
report.custom.extension
この設定は、カスタム レポートのファイル拡張子を指定します。カスタム形式は XSL ファイルで定義されます。report.format オプションはカスタムに設定する必要があり、 report.custom.xsl.file オプションも構成する必要があります。
report.custom.xsl.file
この設定は、カスタム レポート形式の作成に使用する XSL ファイルへのパスを指定します。Windows でファイルパスを指定するときは、2 つのバックスラッシュを使用してください。
report.developer_errors
開発者のエラーの詳細をマネージャー レポートに含めるかどうかを指定します。レポートに開発者エラーを含めるには true に設定します。レポートから開発者エラーを除外するには false に設定します。デフォルトは true です。
report.developer_reports
マネージャー用のサマリー レポートに加えて、すべての開発者について詳細レポートを生成するかどうかを指定します。開発者用の詳細レポート生成するには、 true に設定します。生成しない場合は false に設定します。デフォルトは true です。
report.authors_details
開発者ごとに割り当てられたタスクの数およびタスク タイプについての概要をレポートに含めるかどうかを指定します。true に設定すると、開発者ごとに割り当てられたタスク タイプとタスクの数がレポートに含まれます。false に設定すると、開発者ごとに割り当てられたタスク タイプとタスクの数がレポートから除外されます。デフォルトは true です。
report.testcases_details
テストケースの詳細をレポートに含めるかどうかを指定します。true に設定すると、テスト ケースの詳細がレポートに含まれます。false に設定すると、テスト ケースの詳細がレポートから除外されます。デフォルトは false です。
report.associations
テストに関連する要件、欠陥、タスク、および機能要求をレポートに表示するかどうかを指定します。true に設定すると、要件、欠陥、タスク、および機能要求がレポートに含まれます。false に設定すると、要件、欠陥、タスク、および機能要求がレポートから除外されます。デフォルトは false です。
report.assoc.url.[tag]
この設定は、HTML レポートで関連情報へのリンクを作成します。URL は、課題 ID の [%ID%] または ${id} プレースホルダーを含むクエリー文字列です。サポートされているタグは pr、fr、task、req、および testです。
使用例
以下の例は、Bugzilla の PR へのリンクを HTML レポートに追加します。
report.assoc.url.pr=http://bugzilla.company.com/show_bug.cgi?id=[%ID%]
report.failed_tests_only
失敗したテストだけをレポートに含めるかどうかを指定します。このオプションは機能テスト ツールでのみ有効です。true に設定すると、失敗したテストだけがレポートに含まれます。false に設定すると、すべてのテストがレポートに含まれます。デフォルトは false です。
report.env_details
tst の実行時に使用されたアクティブな環境に関する XML レポートで、詳細情報を表示します。デフォルトは false です。
report.output_details
tst の実行時に実行された出力ツールに関する XML レポートで、詳細情報を表示します。デフォルトは false です。
report.test_suites_only
レポートのサマリー セクションに、トップ レベルのスイートだけを表示するか、または個々のテストのツリー ビューを表示するかを指定します。true に設定すると、トップ レベルのスイートだけが表示されます。false に設定すると、個々のテストのツリー ビューが表示されます。デフォルトは true です。
サーバー デプロイ パスの設定
http.proxy.deployment.path.includes
このオプションは、パス プレフィックスを指定して、HTTP プロキシ デプロイメントで許可されるパスを定義します。複数のパスをカンマ区切りのリストとして指定できます。これにより、指定されたセグメントで始まるパスのみが許可されるため、チームはサービス デプロイメント ルートを管理し、各チームの有効なパスを明確に識別することで競合を回避できます。HTTP リスナーで構成されたプロキシ デプロイメントは影響を受けません。
チェックは、パスが指定されたパス セグメントで始まるかどうかに基づいて行われます。たとえば、includes プロパティが /teamA に設定されている場合、/teamA や /teamA/projects のようなパスは許可されます。ただし、/teamAnother や /teamA123 のようなパスは、指定されたセグメントで始まっていないため、許可されません。スペースや特殊文字を含むパスは、プロパティで同じ形式で URL エンコードされ、完全に一致するようにする必要があります。
http.proxy.deployment.path.excludes
このオプションは、完全一致を指定して明示的にブロックする必要がある HTTP プロキシ デプロイメントのパスを定義します。複数のパスをカンマ区切りのリストとして指定できます。これにより、チームは特定のパスがサービスのデプロイメントに使用されるのを防ぎ、競合するルートや許可されていないルートを除外できるようになります。HTTP リスナーで構成されたプロキシ デプロイメントは影響を受けません。
パスのチェックは厳密であるため、指定されたパスは完全に一致する必要があります。たとえば、excludes プロパティが /teamA に設定されている場合、パス /teamA は許可されませんが、/teamA/projects や /teamB などのパスは /teamA と完全に一致しないため、引き続き許可されます。スペースや特殊文字を含むパスは、プロパティで同じ形式で URL エンコードされ、完全に一致するようにする必要があります。デフォルトでは、ルート上のパスは許可されません。
virtual.asset.deployment.path.includes
このオプションは、パス プレフィックスを指定して、仮想アセット デプロイメントで許可されるパスを定義します。複数のパスをカンマ区切りのリストとして指定できます。これにより、指定されたセグメントで始まるパスのみが許可されるため、チームはサービス デプロイメント ルートを管理し、各チームの有効なパスを明確に識別することで競合を回避できます。
チェックは、パスが指定されたパス セグメントで始まるかどうかに基づいて行われます。たとえば、includes プロパティが /teamA に設定されている場合、/teamA や /teamA/projects のようなパスは許可されます。ただし、/teamAnother や /teamA123 のようなパスは、指定されたセグメントで始まっていないため、許可されません。スペースや特殊文字を含むパスは、プロパティで同じ形式で URL エンコードされ、完全に一致するようにする必要があります。
virtual.asset.deployment.path.excludes
このオプションは、完全一致を指定して明示的にブロックする必要がある仮想アセット デプロイメントのパスを定義します。複数のパスをカンマ区切りのリストとして指定できます。これにより、チームは特定のパスがサービスのデプロイメントに使用されるのを防ぎ、競合するルートや許可されていないルートを除外できるようになります。
パスのチェックは厳密であるため、指定されたパスは完全に一致する必要があります。たとえば、excludes プロパティが /teamA に設定されている場合、パス /teamA は許可されませんが、/teamA/projects や /teamB などのパスは /teamA と完全に一致しないため、引き続き許可されます。スペースや特殊文字を含むパスは、プロパティで同じ形式で URL エンコードされ、完全に一致するようにする必要があります。デフォルトでは、ルート上のパスは許可されません。
virtual.asset.deployment.path.enforce.unique.basepaths
このオプションは、仮想アセットを固有のベースパスにデプロイする必要があるかどうかを指定します。true に設定すると、共通のベースパスへのアセットのデプロイが禁止され、競合する可能性のあるパスにアセットをデプロイできなくなります。false に設定すると、同じベースパスに複数の仮想アセットをデプロイできます。デフォルトは false です。
例
次のシナリオは、このオプションを有効にした場合の動作を示しています。
シナリオ 1: 正確なパスによるデプロイメント競合
このプロパティが true に設定され、既存のアセットが /api/v1/cartItems にデプロイされている場合、同じパス /api/v1/cartItems にデプロイしようとする他のすべてのアセットは無効化されます。
シナリオ 2: 先祖パスとのデプロイメント競合
このプロパティが true に設定され、既存のアセットが /api/v1 にデプロイされている場合、/api/v1/cartItems、/api/v1/orders、または /api/v1 を先祖とするその他のパスにデプロイしようとする他のすべてのアセットは無効化されます。ただし、/api/v1 は /api/v2 の先祖パスではないため、/api/v2 にデプロイされたアセットは引き続き許可されます。
シナリオ 3: 子孫パスとのデプロイメント競合
プロパティが true に設定され、既存のアセットが /api/v1/cartItems にデプロイされている場合、/api/v1 または /api パスにデプロイしようとする他のすべてのアセットは、/api/v1/cartItems がこれらのパスの子孫であるため無効になります。ただし、/api/v1/cartItems はこれらのパスの子孫ではないため、/api/v2 または /api/v1/orders にデプロイされたアセットは引き続き許可されます。
カスタム/外部 Jar の追加
Parasoft Virtualize Server で外部/カスタム jar (例: Parasoft SOAtest/Virtualize のカスタム拡張、サードパーティの Jar、JDBC ドライバーなど)を使用するには、次の操作を行います。
- 以下のいずれかの方法で jar ファイルを追加します。
- jar を <WORKSPACE>/VirtualAssets/system_jars フォルダーにコピーします。Parasoft Virtualize Server は、カスタム/外部 jar ファイルをロードする際、このフォルダーを検索します。このフォルダーがまだ存在しない場合、フォルダーを追加します。
- Swagger ドキュメント (API の使用) の説明に従って REST API の upload オペレーション (
/v5/files/upload) を使用し、jar をアップロードします。アップロードの際は、親フォルダーとして /VirtualAssets/system_jars を指定する必要があります。/VirtualAssets/system_jars フォルダーがまだ存在しない場合、作成されます。
- 次の操作を行って jar をリロードします。
- jar に Virtualize のカスタム拡張が含まれている場合、サーバーを再起動します。
その他の場合、サーバーを再起動するか、/v5/preferences/systemProperties/reload REST API を呼び出します。 CTP を使用している場合は、サービス仮想化インターフェイスからサーバーを更新することもできます。CTP ドキュメントの「ファイルの更新」を参照してください。
設定に関するその他の注意点
Parasoft Virtualize Server が返すレスポンスの "Server" HTTP ヘッダーの値を ‘Parasoft Server’ (これは従来の Eclipase ベースの Virtualize サーバー デプロイメントのデフォルト値です) に変更するには、サーブレット コンテナーの設定を変更する必要があります。
一部のサーブレット コンテナーは、Trace リクエスト (TRACE HTTP メソッドを使用した HTTP リクエスト)を拒否します。使用しているサーブレット コンテナーが Trace リクエストを拒否するが、Parasoft Virtualize Server に (従来の Eclipse ベースの Virtualize Server デプロイメントと同様に) Trace リクエストをサポートさせたい場合、サーブレット コンテナーの設定を適切に変更する必要があります。
